Hacklenmiş WordPress Sitesi Nasıl Temizlenir? 7 Adım
Hacklenmiş WordPress sitesi nasıl temizlenir sorusunun kısa yanıtı şudur: önce erişimleri kilitleyip tam yedek alırsınız; sonra dosya ve veritabanındaki zararlı kodu bulur, değişmiş dosyaları resmî sürümleriyle değiştirir, bütün şifreleri yeniler ve saldırının girdiği açığı kapatırsınız. Bu rehber, "WordPress sitem hacklendi" diyen bir site sahibi için belirtilerin tanınmasından Google uyarısının kaldırılmasına kadar bütün süreci sırayla anlatır. Hangi adımı kendinizin yapabileceğini, hangisini uzmana bırakmanızın daha doğru olduğunu da göreceksiniz.
WordPress sitemin hacklendiğini nasıl anlarım?
WordPress hack belirtileri çoğunlukla dışarıdan gelir: Google'da "Bu site saldırıya uğramış olabilir" uyarısı, barındırma firmasından zararlı yazılım bildirimi ya da bir ziyaretçinin "siteniz beni başka bir sayfaya attı" demesi. Panele girdiğinizde tanımadığınız yönetici hesapları, yeni dosyalar ya da aniden düşen hız görüyorsanız sitenin ele geçirilmiş olma olasılığı yüksektir.
WordPress.org'un "Sitem hacklendi" başlıklı resmî SSS'si (yeni sekmede açılır) bu işaretleri "ele geçirilme göstergeleri" diye adlandırır ve yardım isterken önce bunları not etmenizi önerir. Aşağıdaki tablo hacklenmiş WordPress sitesinde en sık görülen belirtileri, olası anlamlarını ve ilk yapılacak işi gösterir.
| Belirti | Olası anlamı | İlk yapılacak |
|---|---|---|
| Arama sonucunda "Bu site saldırıya uğramış olabilir" ya da tarayıcıda kırmızı uyarı | Google sitede zararlı yazılım ya da yerleştirilmiş içerik bulmuş | Search Console'da Güvenlik Sorunları raporunu açın |
| Ziyaretçiler başka bir siteye yönlendiriliyor | .htaccess, tema dosyaları ya da veritabanı değiştirilmiş | Siteyi bakım moduna alın, yedek alın |
| Tanımadığınız yönetici hesabı | Saldırgan kalıcı giriş açmış | Hesabı not edin, bütün şifreleri değiştirin |
| Arama sonuçlarında sitenize ait Japonca ya da ilaç satan sayfalar | Spam sayfa yerleştirme (URL yerleştirme) | Search Console'da sayfa listesine bakın |
| Barındırma firması siteyi kapattı | Sunucu taramasında zararlı dosya bulunmuş | Firmadan tarama raporunu ve dosya listesini isteyin |
| Site aniden yavaşladı, e-posta kotası doldu | Site spam gönderiyor ya da başka sitelere saldırıyor | Sunucu kaynak kullanımına ve giden e-postaya bakın |
Belirtilerin hiçbiri tek başına kesin kanıt değildir; hacklenmiş WordPress sitesi bazen hiçbir belirti de vermez. Yavaşlama bir eklenti hatasından, yönlendirme bir reklam kodundan da gelebilir. Emin olmanın yolu dosya ve veritabanını taramaktır; bu, WordPress malware temizleme işinin de ilk adımıdır.
WordPress sitem hacklendi: ilk saatte ne yapmalıyım?
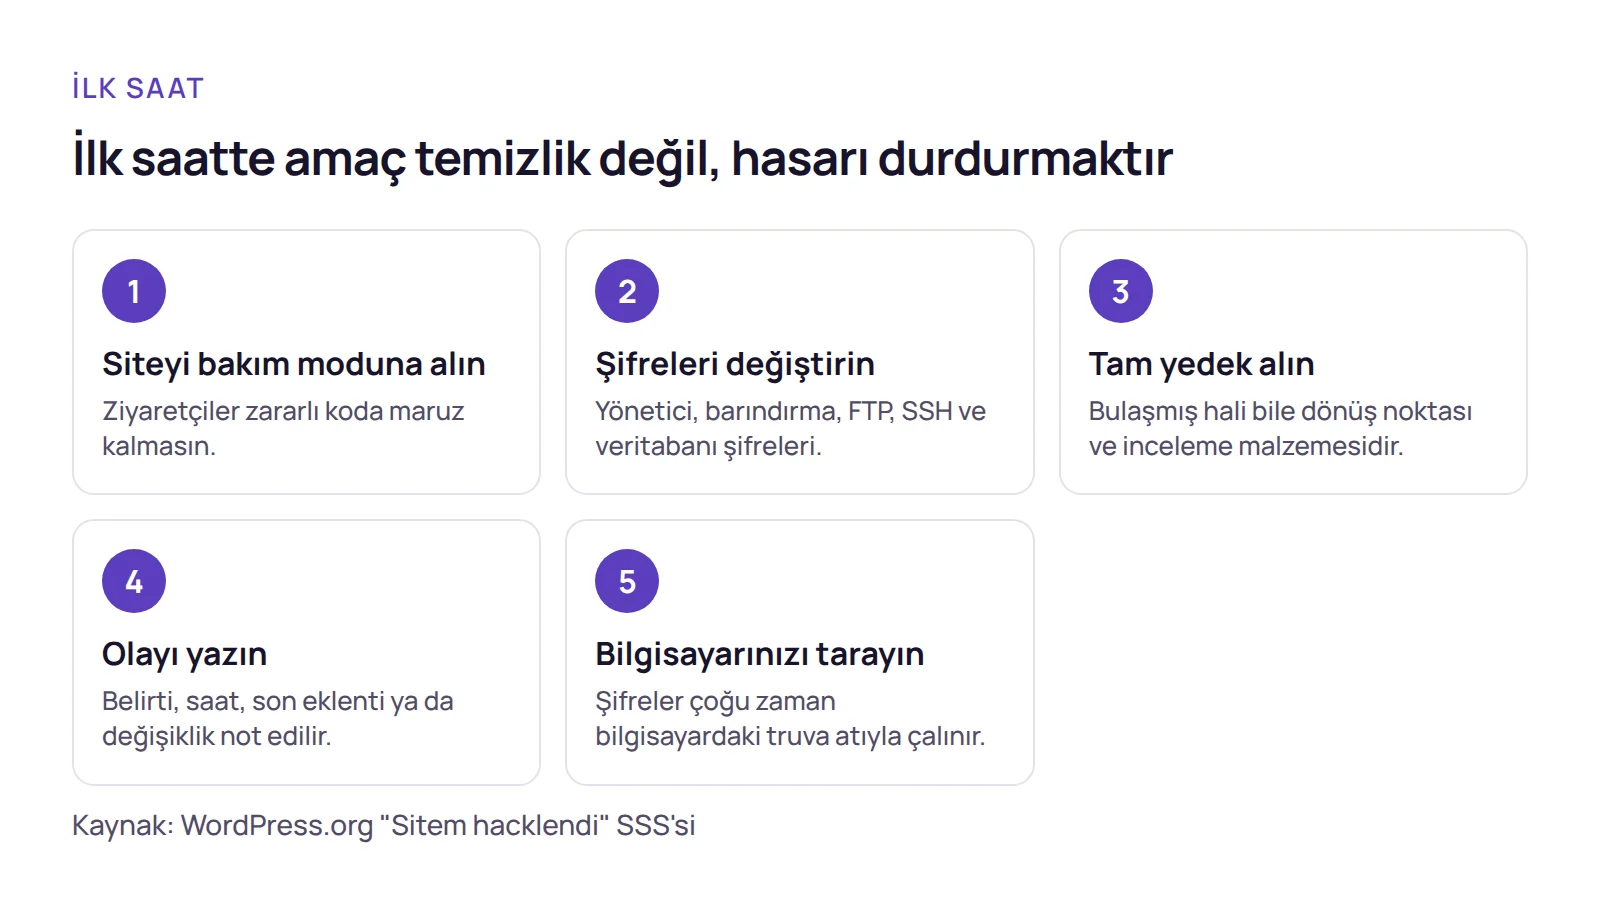
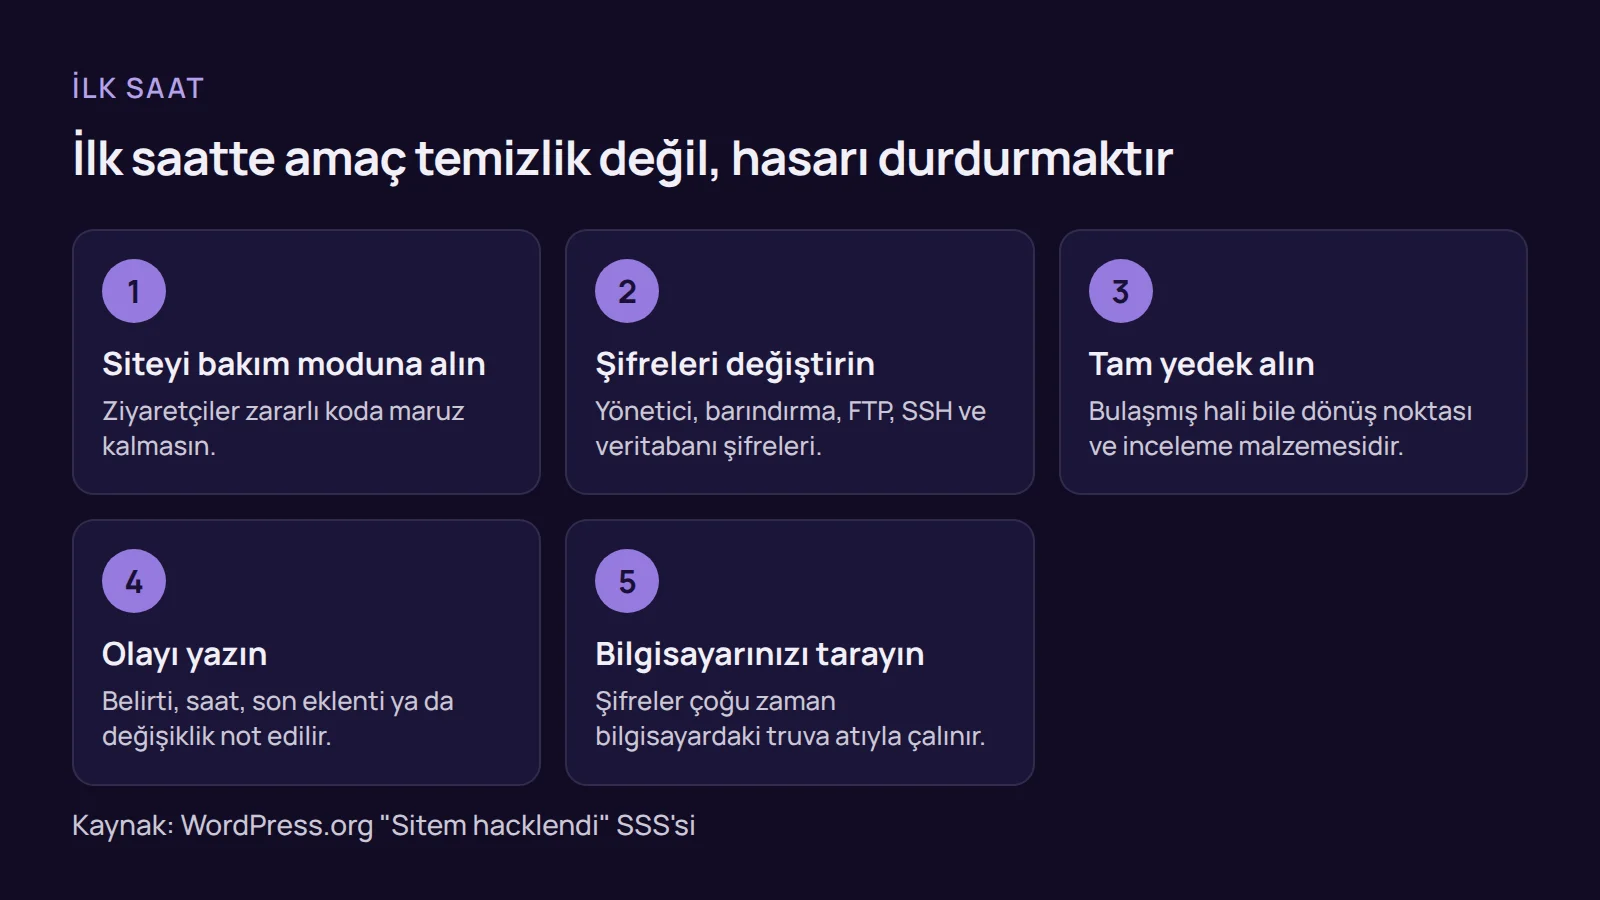
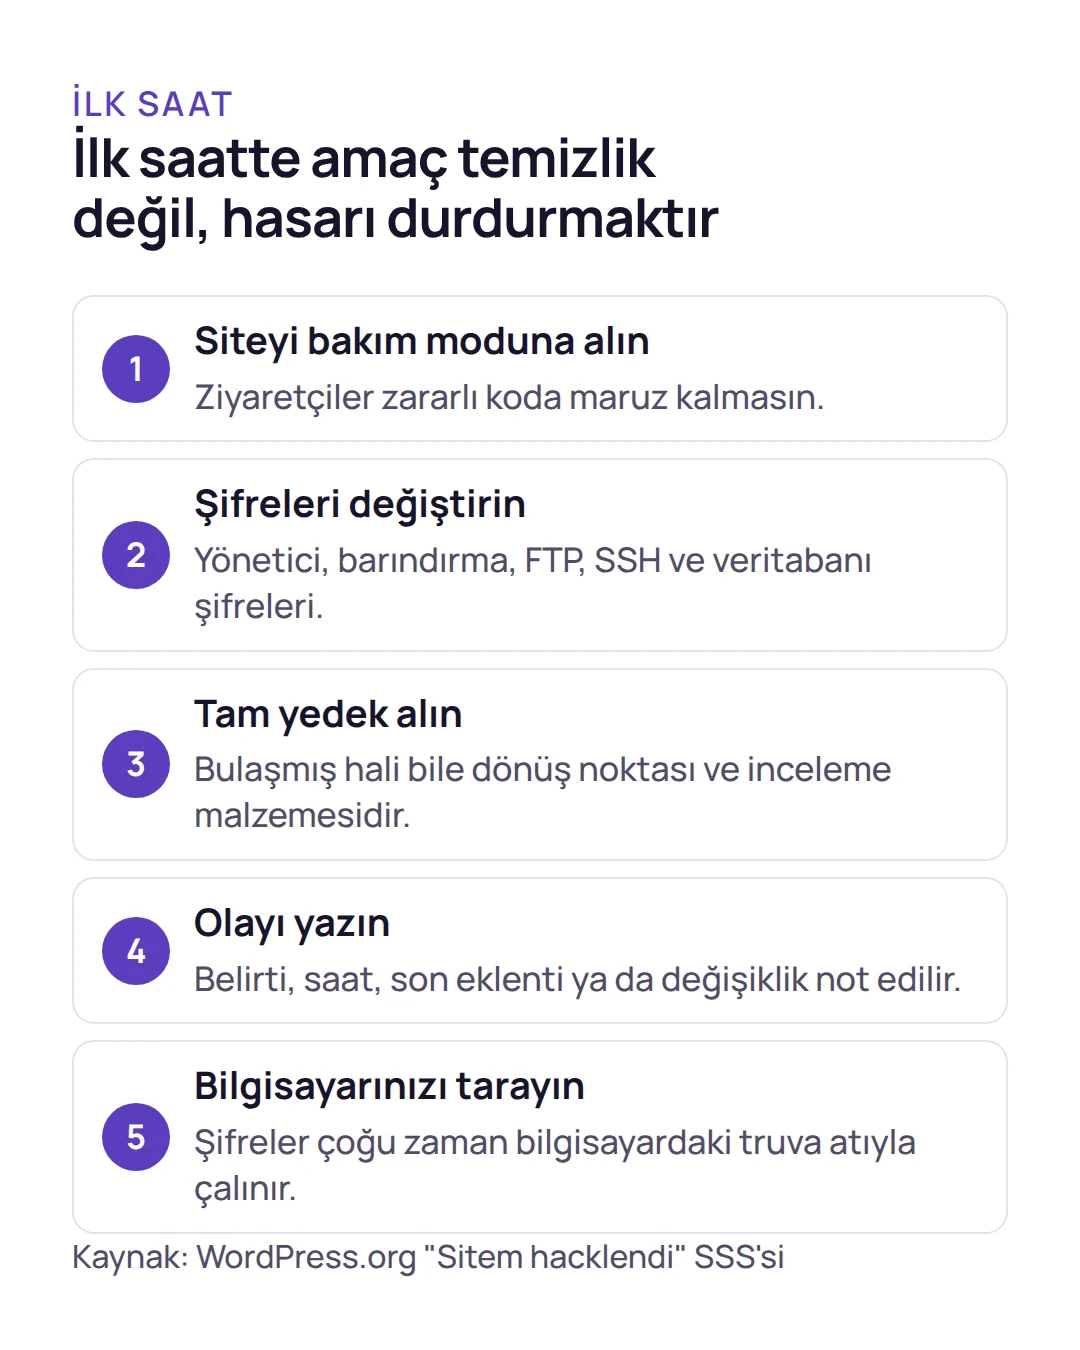
İlk saatte amaç temizlik değil, hasarı durdurmak ve kanıtı korumaktır. Sırayla şunları yapın: siteyi bakım moduna alın, bütün yönetici, barındırma, FTP ve veritabanı şifrelerini değiştirin, sitenin o anki haliyle tam yedeğini alın, ne gördüğünüzü ve ne zaman fark ettiğinizi not edin. Dosya silmeyin; saldırganın nereden girdiğini gösteren izleri yok edersiniz.
- Siteyi geçici olarak kapatın. Bakım modu eklentisi ya da barındırma panelinden erişimi kısıtlamak, ziyaretçilerin zararlı koda maruz kalmasını ve Google'ın daha fazla kirli sayfa taramasını önler.
- Bütün erişim şifrelerini değiştirin. WordPress yöneticileri, barındırma paneli, FTP / SFTP, SSH ve veritabanı kullanıcısı. Tek bir giriş noktası açık kalırsa saldırgan geri döner.
- Tam yedek alın. Bulaşmış haliyle bile olsa dosyaların ve veritabanının yedeği, temizlik sırasında bir şey bozulursa dönüş noktanızdır; ayrıca açığı bulmak için inceleme malzemesidir.
- Olayı yazın. Belirti, fark ettiğiniz saat, son yüklediğiniz eklenti ya da tema, son yaptığınız değişiklik. Uzmana verirseniz bu not işin süresini kısaltır.
- Kendi bilgisayarınızı tarayın. FTP ve yönetici şifreleri çoğu zaman site sahibinin bilgisayarındaki bir truva atıyla çalınır. Bilgisayar temiz değilse yeni şifreler de çalınır.
- Barındırma firmanıza yazın. Paylaşımlı sunucuda bulaşma komşu sitelerden gelmiş olabilir; firmanın tarama kaydı ve erişim günlükleri açığı bulmanıza yardım eder.
Hacklenmiş WordPress sitesi nasıl temizlenir? 7 adım
Temizlik yedi adımdan oluşur: tarama, çekirdek dosyalarını yenileme, tema ve eklentileri temiz sürümle değiştirme, veritabanını ayıklama, arka kapı ve izinsiz hesapları kaldırma, şifre ve güvenlik anahtarlarını yeniden değiştirme, açığı bulup kapatma. Sıra önemlidir; şifreleri temizlikten önce de sonra da değiştirirsiniz, çünkü arka kapı durdukça yeni şifre de çalınır.
1. Siteyi tarayın ve değişmiş dosyaları listeleyin
Hacklenmiş WordPress sitesini taramak için Wordfence ya da Sucuri gibi bir tarayıcı eklentisi kullanın; eklenti dosyaları bilinen zararlı imzalarla ve resmî sürümlerle karşılaştırır. Sucuri SiteCheck ve VirusTotal gibi dış tarayıcılar ise siteyi ziyaretçi gözüyle tarar. İkisini birlikte kullanın. FTP'de dosyaları değişiklik tarihine göre sıralayıp son günlerde değişenleri ayrı bir listeye alın; wp-content/uploads altındaki .php dosyaları her zaman şüphelidir.
2. WordPress çekirdeğini temiz sürümle değiştirin
Sitenizin kullandığı sürümün resmî paketini wordpress.org'dan indirin. wp-admin ve wp-includes klasörlerini tamamen silip paketten gelen temiz klasörleri yükleyin. wp-content klasörüne ve wp-config.php dosyasına dokunmayın; içerikleriniz ve ayarlarınız oradadır. Kök dizindeki index.php ve .htaccess dosyalarını paketteki ve varsayılan hallerle satır satır karşılaştırın; yönlendirme hack'leri en çok bu iki dosyaya yazılır.
3. Tema ve eklentileri resmî kaynaktan yeniden yükleyin
Kullanmadığınız bütün tema ve eklentileri silin; pasif olmaları koruma sağlamaz. Kullandıklarınızı aynı sürümüyle wordpress.org'dan ya da satın aldığınız geliştiriciden indirip eskisinin yerine yükleyin. Korsan ("nulled") tema ve eklentiler bulaşmanın en sık kaynağıdır; birini kullanıyorsanız temizlik bitmeden kaldırın. Temanızın header.php, footer.php ve functions.php dosyalarını ayrıca okuyun; her sayfada çalıştıkları için saldırganların ilk hedefidir.
4. Veritabanını ayıklayın
Hacklenmiş WordPress sitesinde veritabanı çoğu zaman gözden kaçar. phpMyAdmin ya da Adminer ile veritabanına girin. wp_options tablosunda siteurl ve home değerlerinin sizin adresiniz olduğunu doğrulayın. wp_posts tablosunda tanımadığınız yazıları, yazı içine gömülü script ve iframe etiketlerini arayın. wp_users tablosunda tanımadığınız hesapları not edin. Silmeden önce yedeğinizin olduğundan emin olun; tek bir yanlış sorgu bütün ürünleri silebilir.
5. Arka kapıları ve izinsiz hesapları kaldırın
Arka kapı, saldırganın şifre değişse bile geri dönmesini sağlayan küçük bir dosya ya da kod parçasıdır. Dosyalarda base64_decode, eval, exec ve system gibi işlev adlarını arayın; meşru eklentiler de bunları kullanabildiği için bulduğunuz her sonucu resmî sürümle karşılaştırın. Tanımadığınız bütün kullanıcıları kaldırın: WordPress yöneticileri, FTP hesapları, veritabanı kullanıcıları ve barındırma panelindeki ek kullanıcılar.
6. Şifreleri ve güvenlik anahtarlarını yeniden değiştirin
Temizlik bittikten sonra ilk saatte değiştirdiğiniz bütün şifreleri bir kez daha değiştirin; temizlik sırasında arka kapı hâlâ açıktı. wp-config.php içindeki güvenlik anahtarlarını (salt) WordPress'in anahtar üreticisinden yeni değerlerle değiştirin; bu işlem açık kalmış bütün oturumları düşürür. Veritabanı kullanıcısının şifresini de yenileyip yeni değeri wp-config.php dosyasına yazın.
7. Açığı bulun ve kapatın
Hacklenmiş WordPress sitesi temizlendikten sonra açığı kapatılmazsa genellikle kısa sürede yeniden bulaşır. En sık görülen giriş yolları: güncellenmemiş bir eklenti ya da tema, zayıf ya da başka sitede sızmış bir şifre, korsan yazılım ve paylaşımlı sunucudaki komşu site. Sunucu erişim günlüklerinde (access log) bulaşma tarihindeki şüpheli POST isteklerini ve tanımadığınız dosya adlarını arayın. Bulduğunuz açığı yazın; bu bilgi yeniden hacklenmemek için en değerli notunuzdur.
WordPress malware temizleme eklentiyle yeterli olur mu?
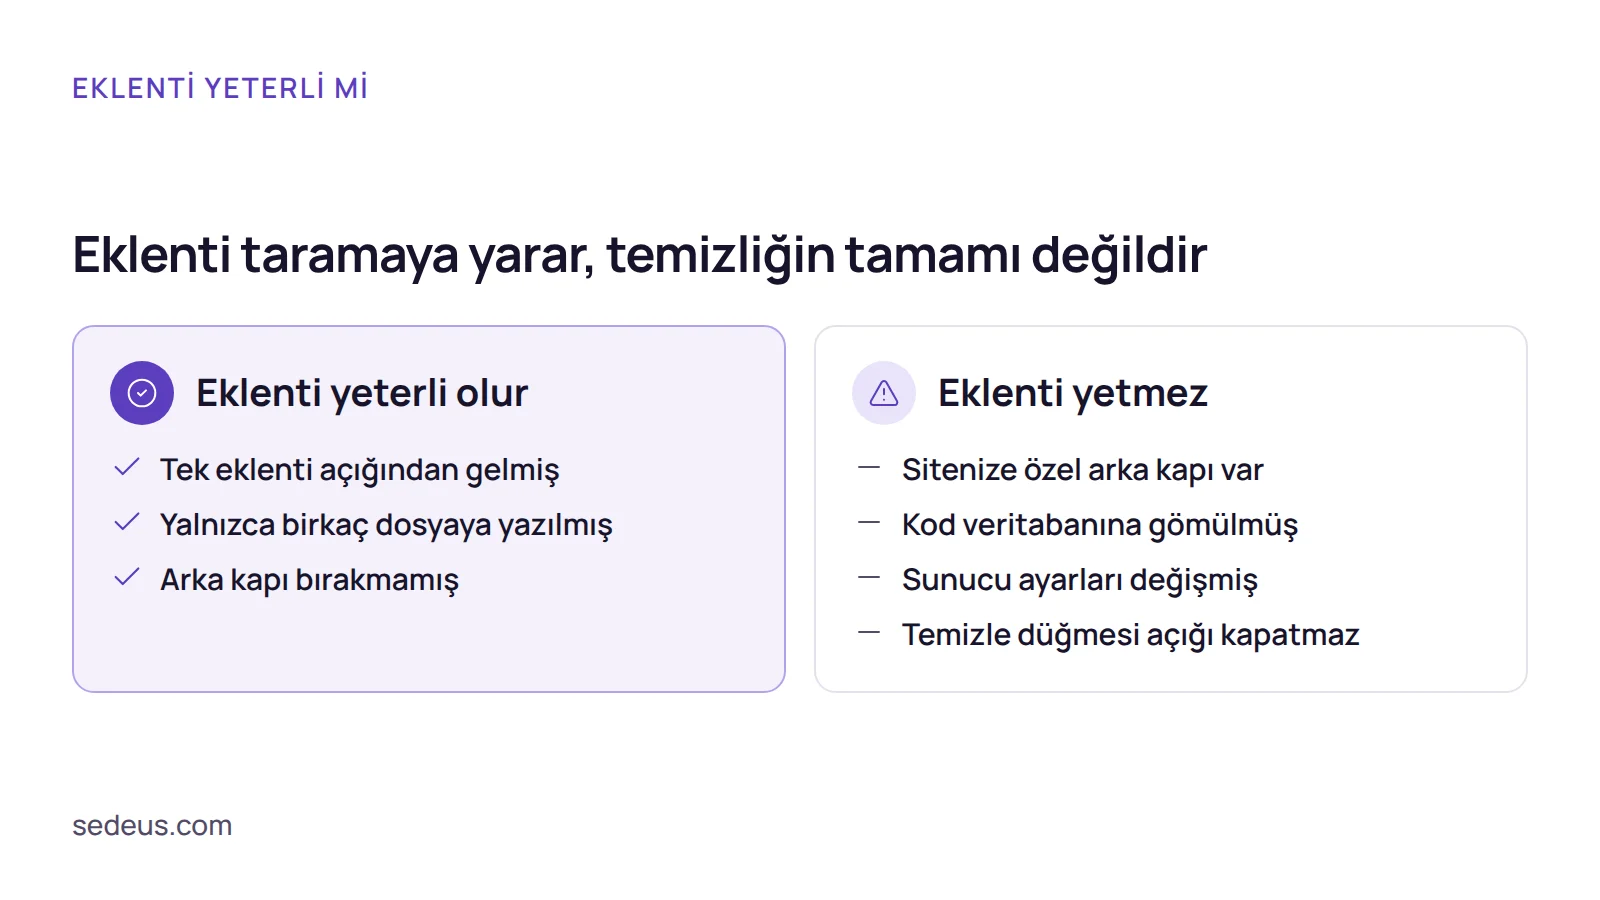
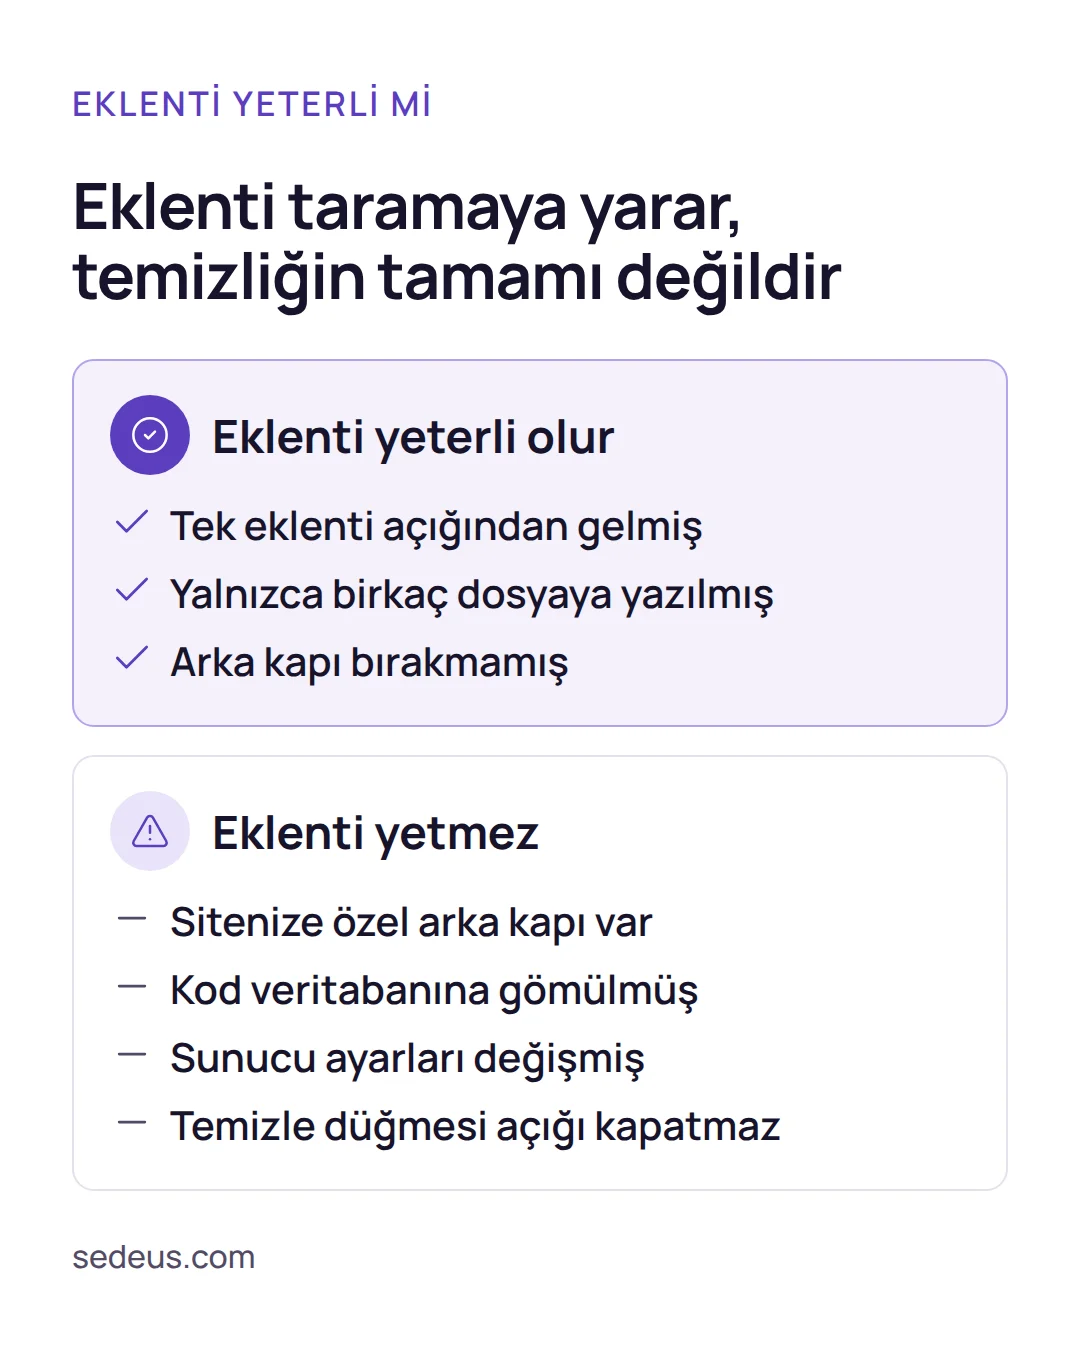
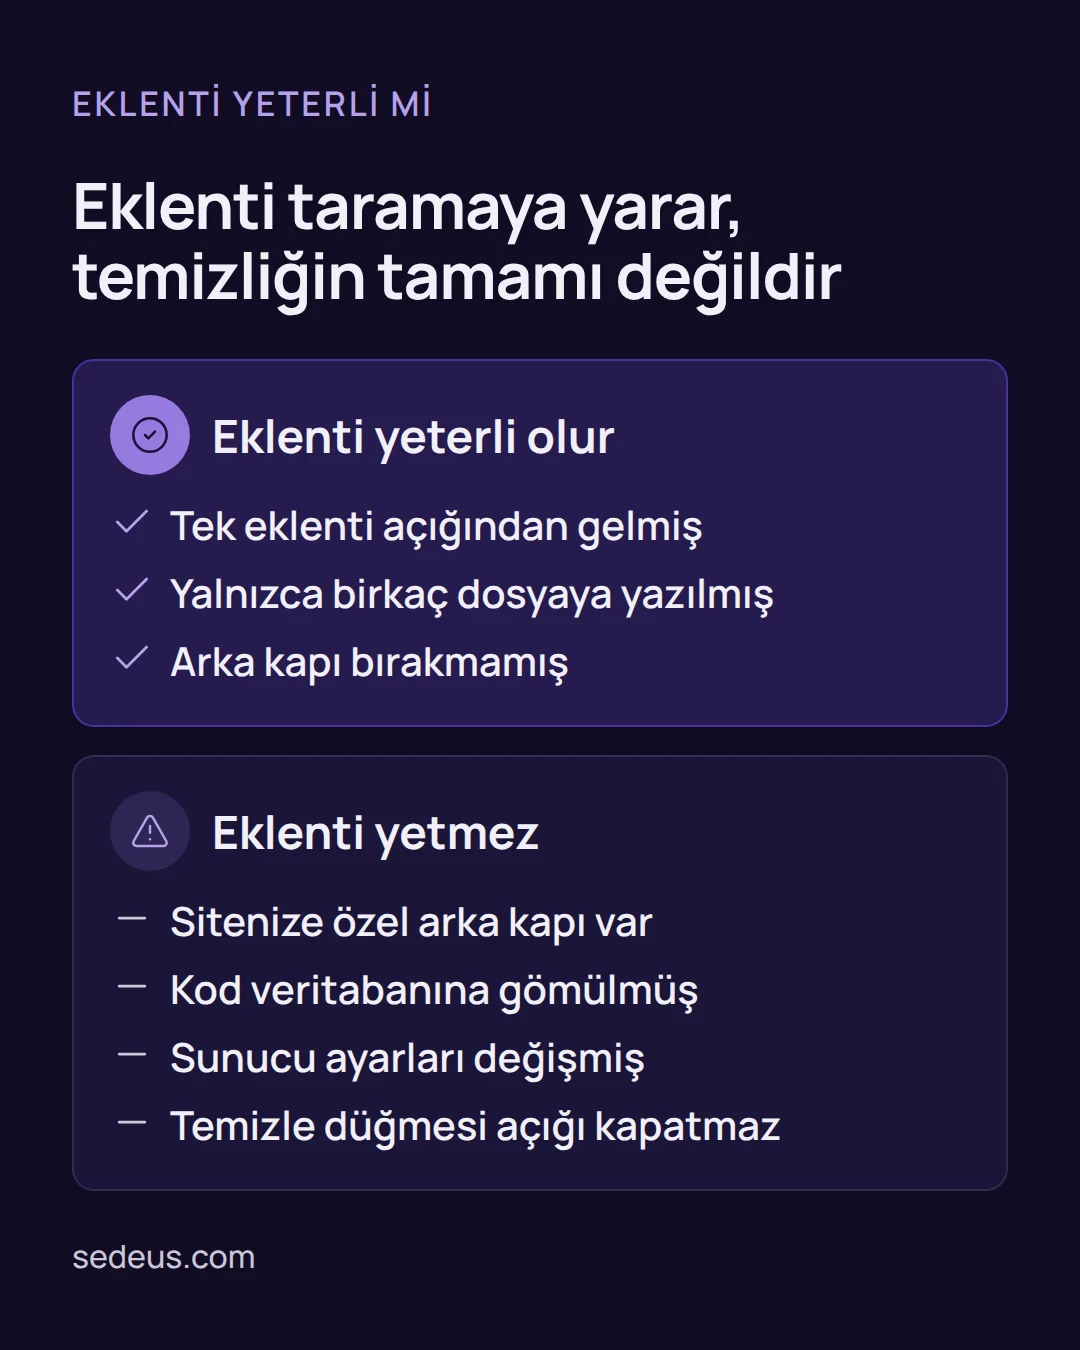
Çoğu zaman hayır. Tarayıcı eklentileri bilinen zararlı imzaları bulur; sitenize özel yazılmış bir arka kapıyı, veritabanına gömülü kodu ya da sunucu ayarlarındaki değişikliği kaçırabilir. "Temizle" düğmesi şüpheli dosyayı siler ama saldırganın girdiği açığı kapatmaz. Eklenti, tarama ve ilk ayıklama için iyi bir başlangıçtır; temizliğin tamamı değildir.
WordPress malware temizleme eklentisinin yeterli olduğu durum da vardır: tek bir eklenti açığından gelmiş, yalnızca birkaç dosyaya yazılmış ve arka kapı bırakmamış bir bulaşma. Bunu anlamanın yolu, eklentinin temizlediği dosyalardan sonra 2. ve 4. adımı yine de yapmaktır. Çekirdek karşılaştırması ve veritabanı taraması temiz çıkıyorsa eklentinin işi bitirmiş olma olasılığı yüksektir.
Google'daki "Bu site saldırıya uğramış olabilir" uyarısı nasıl kaldırılır?
Uyarı, Search Console'daki Güvenlik Sorunları raporundan inceleme isteği gönderip Google'ın siteyi yeniden tarayıp temiz bulmasıyla kalkar. İstek, hacklenmiş WordPress sitesinin temizliği tamamen bittikten sonra gönderilir; Google, sorun yerinde durduğu sürece uyarıyı kaldırmaz. Google'ın Güvenlik Sorunları raporu yardım sayfasına (yeni sekmede açılır) göre çoğu incelemenin tamamlanması birkaç gün ya da hafta sürebilir.
- Sitenizin Search Console'da doğrulanmış bir mülk olduğundan emin olun; değilse önce doğrulayın.
- Güvenlik Sorunları raporunu açın. Rapor sorunun türünü (zararlı yazılım, kod yerleştirme, içerik yerleştirme, URL yerleştirme) ve örnek sayfaları gösterir. Örnek sayfaları temizlik listenize ekleyin.
- Yukarıdaki yedi adımı tamamlayın ve örnek sayfaların temiz olduğunu dış tarayıcıyla doğrulayın.
- Rapordaki "İnceleme iste" düğmesine basın. Açılan formda ne bulduğunuzu, nasıl temizlediğinizi ve açığı nasıl kapattığınızı kısa ve somut yazın.
- Sonucu e-postayla bekleyin. İstek reddedilirse rapor yeni örnekler verir; aynı adımları o sayfalar için yineleyin.
Google'ın saldırıya uğramış siteler için kurtarma rehberi (yeni sekmede açılır) aynı süreci karantina, hasar değerlendirme, açığı bulma, temizlik ve inceleme isteği diye beş aşamada anlatır; bu yazının sırası o rehberle uyumludur.
Yeniden hacklenmemek için ne yapmalı?
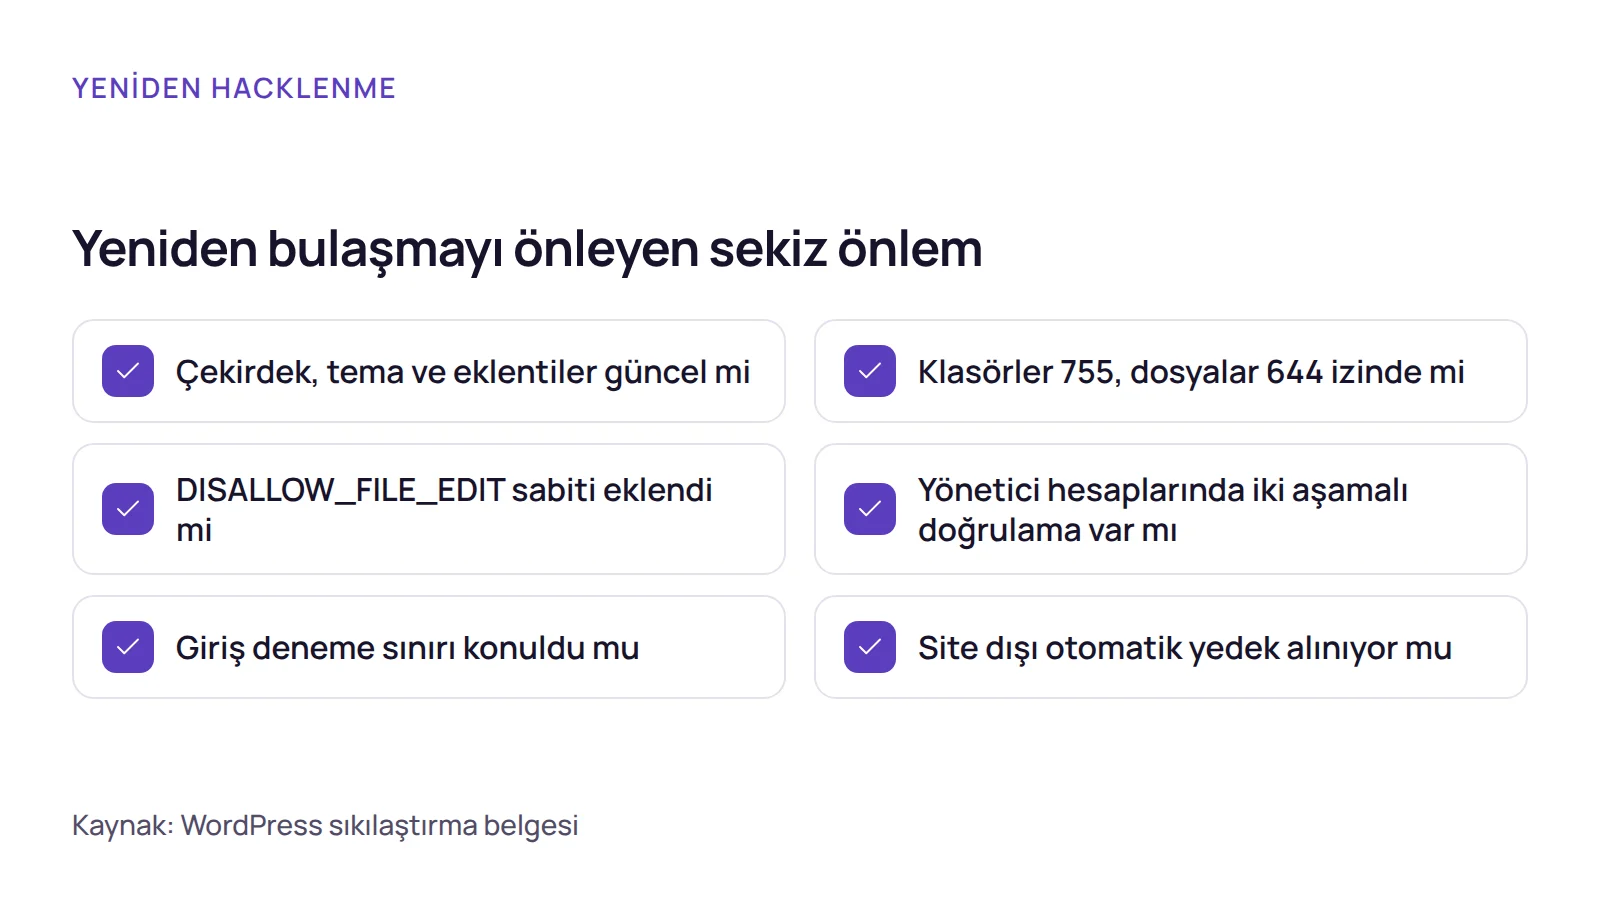
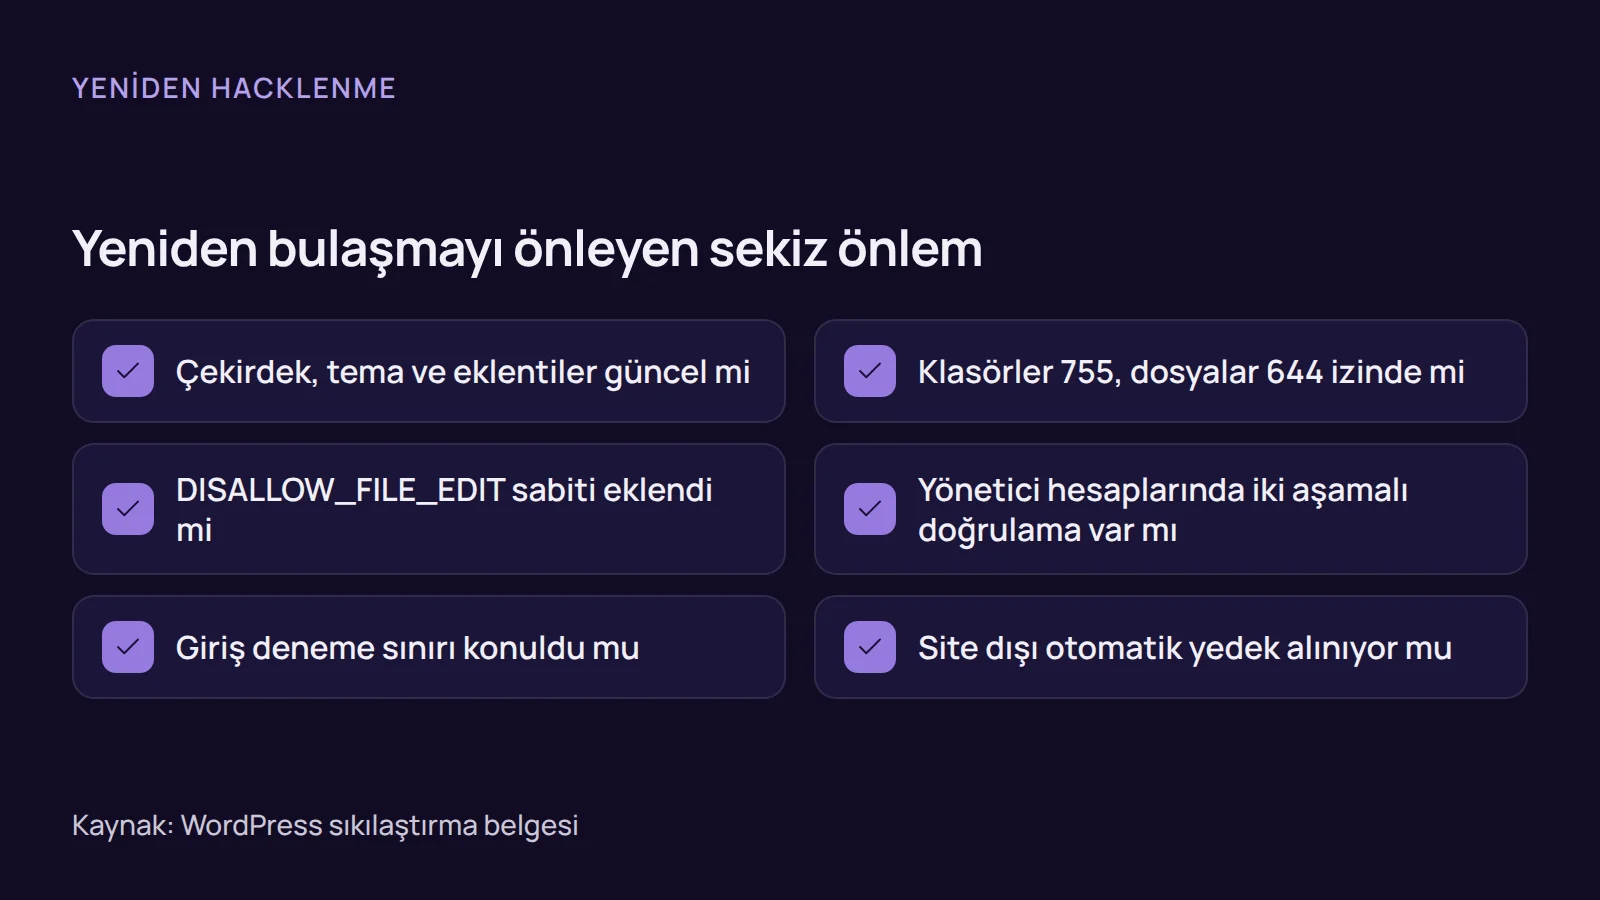
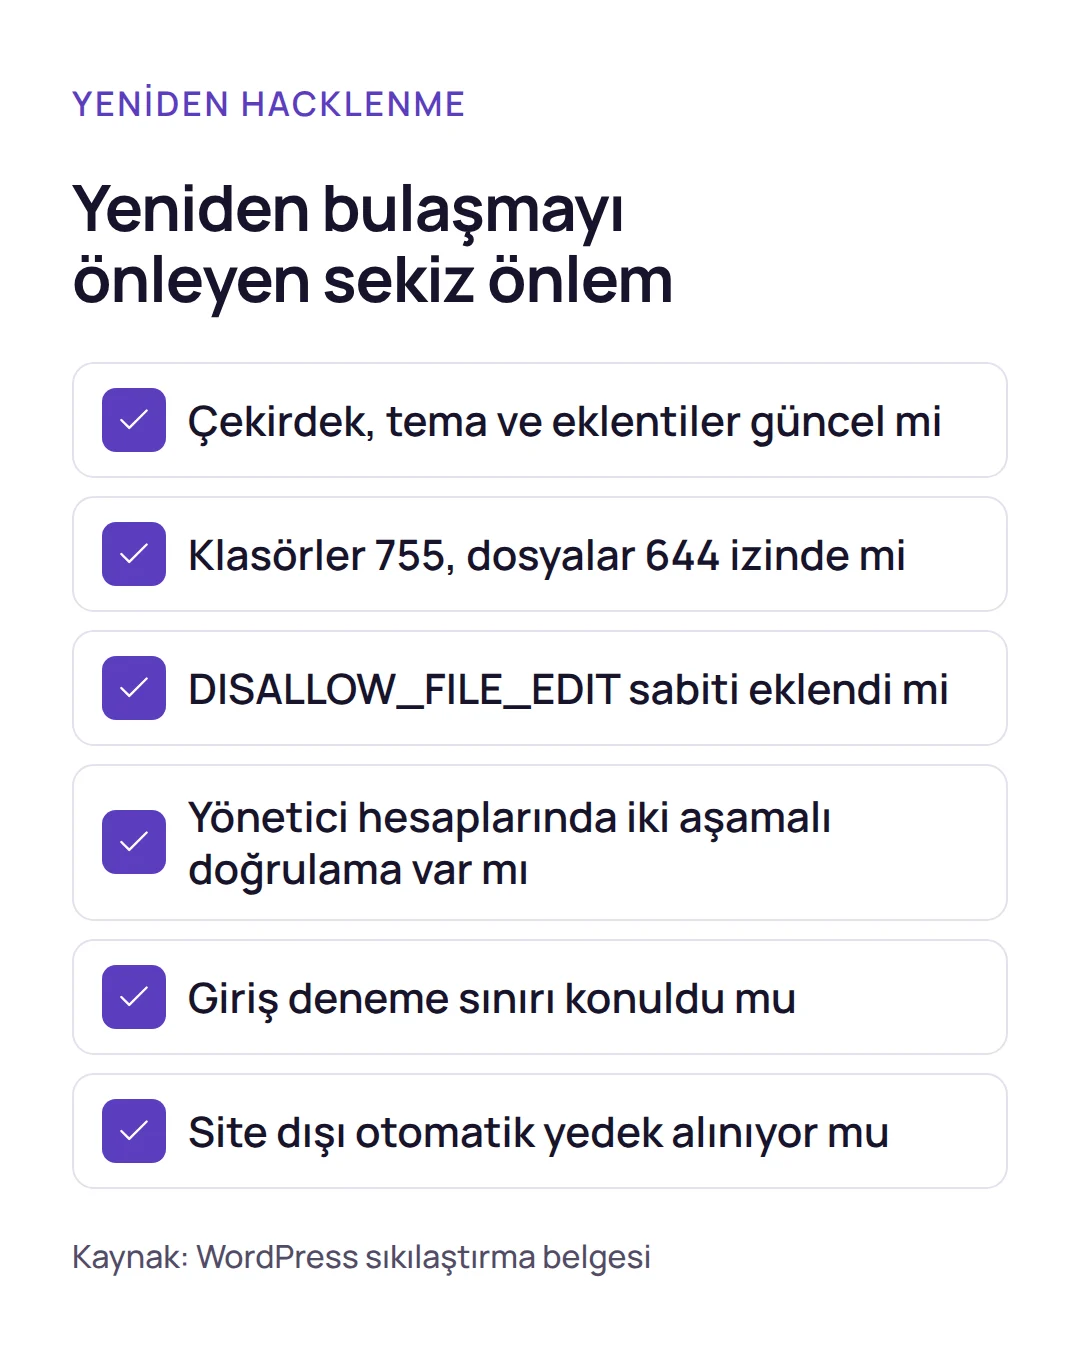
Hacklenmiş WordPress sitesinin yeniden bulaşmasını önleyen en etkili üç şey: açığı gerçekten kapatmak, çekirdek, tema ve eklentileri güncel tutmak ve erişimleri sıkılaştırmak. WordPress'in kendi sıkılaştırma belgesi (yeni sekmede açılır) güncel kalmayı ilk sıraya koyar; eski sürümler güvenlik güncellemesi almaz ve bilinen açıklar otomatik araçlarla taranır.
| Önlem | Ne sağlar | Nasıl yapılır |
|---|---|---|
| Düzenli güncelleme | Bilinen açıklar kapanır | Çekirdek, tema ve eklentiler için otomatik ya da haftalık güncelleme; kullanılmayanları silme |
| Dosya izinleri | Saldırgan dosyaya yazamaz | Klasörler 755, dosyalar 644; wp-config.php için daha kısıtlı izin |
| Dosya düzenleyiciyi kapatma | Panelden tema ve eklenti dosyası değiştirilemez | wp-config.php'ye DISALLOW_FILE_EDIT sabitini ekleme |
| Benzersiz şifre ve iki aşamalı doğrulama | Çalınan şifre tek başına işe yaramaz | Şifre yöneticisi; bütün yönetici hesaplarında iki aşamalı doğrulama |
| Giriş koruması | Deneme yanılma saldırıları durur | Giriş deneme sınırı; mümkünse yönetici girişine IP kısıtı |
| Site dışı yedek | Bir sonraki olayda geri dönüş noktası | Dosya ve veritabanı yedeğinin sunucu dışında, otomatik ve düzenli alınması |
| Değişiklik izleme | Bulaşma saatler içinde fark edilir | Dosya değişikliği ve yeni yönetici hesabı uyarısı veren bir izleme |
| Korsan yazılımdan uzak durma | En sık bulaşma kaynağı kapanır | Tema ve eklentileri yalnızca resmî depodan ya da geliştiriciden alma |
Kendim mi temizlemeliyim, uzmana mı vermeliyim?
Yedek alma, şifre değiştirme ve tarama adımlarını "WordPress sitem hacklendi" diyen çoğu site sahibi kendisi yapabilir. Hacklenmiş WordPress sitesinde çekirdek dosya karşılaştırması, veritabanı temizliği ve açığın bulunması ise FTP, SQL ve sunucu günlüklerini okumayı gerektirir; yanlış bir silme siteyi tamamen kapatabilir. Mağazanız satış yapıyorsa kapalı geçen her saat sipariş kaybıdır; bu durumda temizliği uzmana vermek zaman kaybını azaltır.
| Adım | Kendiniz yapabilirsiniz | Uzman gerekir |
|---|---|---|
| Belirtileri not etme, bakım modu, şifre değiştirme | Evet | Hayır |
| Tam yedek alma | Evet, barındırma panelinden | Panelde yedek aracı yoksa |
| Tarayıcı eklentisiyle ilk tarama | Evet | Hayır |
| Çekirdek, tema ve eklentileri temiz sürümle değiştirme | FTP kullanabiliyorsanız | Özel tema ya da çok sayıda değişmiş dosya varsa |
| Veritabanı temizliği | Hayır | Evet |
| Arka kapı bulma ve açığı kapatma | Hayır | Evet |
| Search Console inceleme isteği | Evet | Hayır |
Temizliği bize bırakmak isterseniz Hacklenmiş Site Kurtarma hizmeti, hacklenmiş WordPress sitesi için bu yazıdaki yedi adımı uygular; aynı süreç WooCommerce ve OpenCart siteleri için de geçerlidir. temizlik, şifre ve anahtar yenileme, açığın kapatılması ve Search Console inceleme isteği tek seferlik bir işte, erişimler ulaştıktan sonra 1 iş günü içinde teslim edilir. 15 yılı aşkın deneyimimizle ne bulduğumuzu ve ne yaptığımızı raporla bildiririz. Emin değilseniz önce ücretsiz sistem analizinden yazın; düzenli izleme ve bakım isterseniz yönetilen hizmet modeline bakın.
Sık sorulan sorular
Hacklenmiş WordPress sitesini temizlemek ne kadar sürer?
Yedekten geri yüklemek temizlik yerine geçer mi?
Hacklenen sitede müşteri verileri çalınmış olabilir mi?
WooCommerce mağazasında temizlik sırasında siparişler kaybolur mu?
Bu konuda yardım
Hacklenmiş Site Kurtarma
Temizliği, açığın kapatılmasını ve Search Console inceleme isteğini biz yapalım; erişimler ulaştıktan sonra 1 iş günü içinde teslim, raporla.