Sipay OpenCart Güvenlik Açığı: Modülü 5 Adımda Güncelleyin
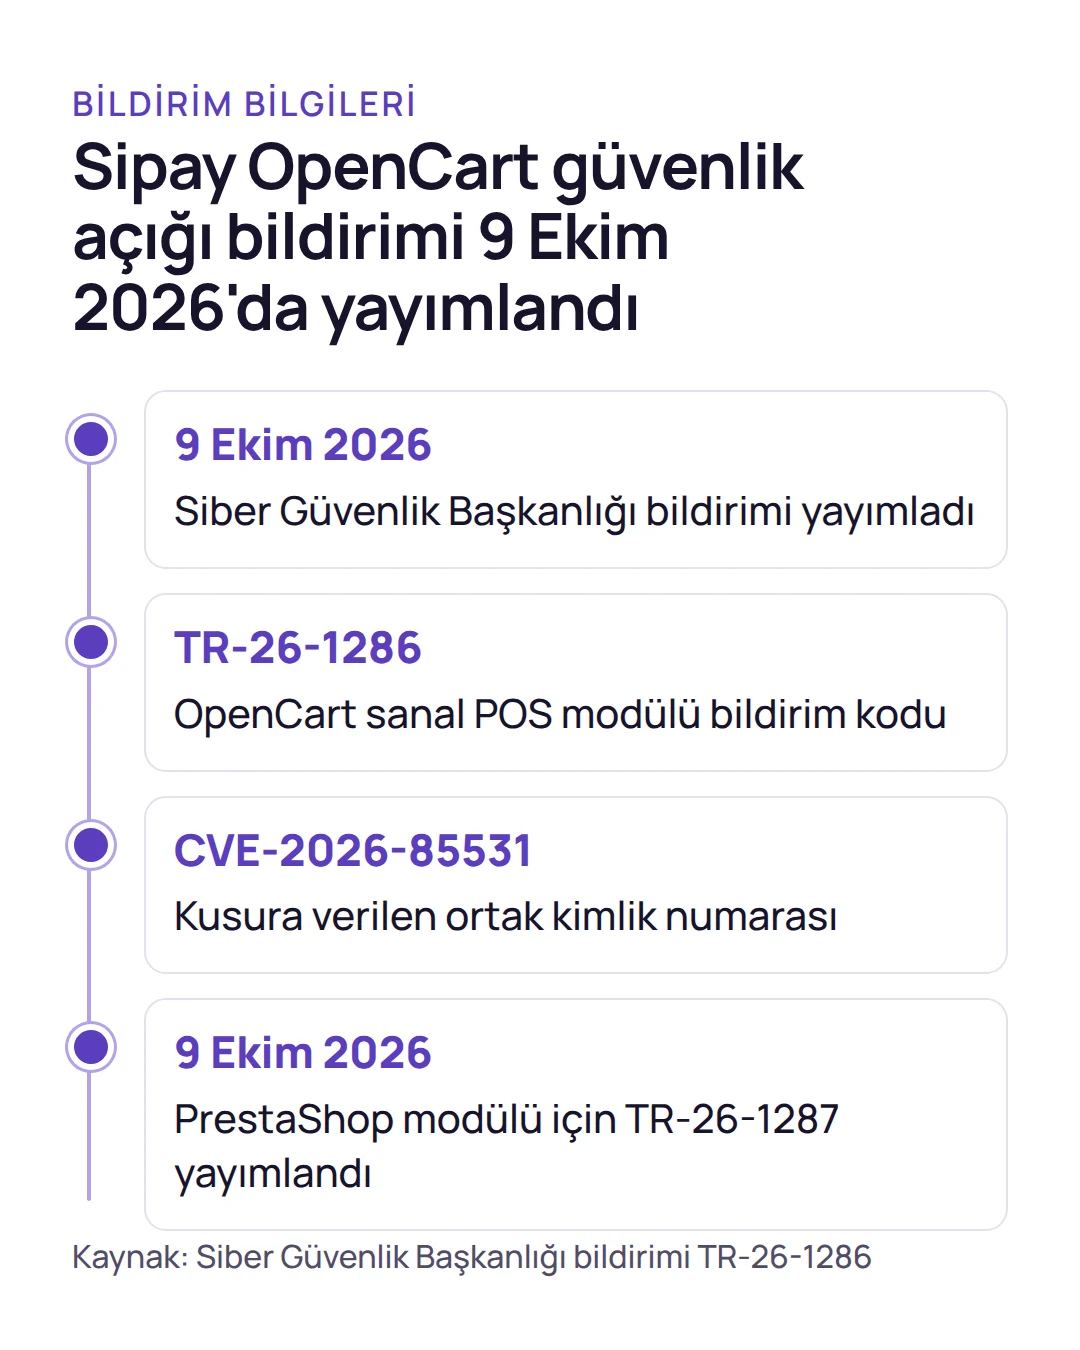
Sipay OpenCart güvenlik açığı, Sipay'in OpenCart sanal POS modülünde bulunan ve ödeme sonucunun doğrulanmasını etkileyen bir kusurdur. Siber Güvenlik Başkanlığı kusuru 9 Ekim 2026'da CVE-2026-85531 numarasıyla ve TR-26-1286 kodlu bir bildirimle duyurdu. Önerilen çözüm tek: modülü en az 26.9.1 sürümüne yükseltmek. Bildirimi aktarırken FintekWins haberine (yeni sekmede açılır) dayandık. Bu rehber, mağaza sahibinin ne yapacağını sırayla anlatır.
Sipay OpenCart güvenlik açığı nedir?
Sipay OpenCart güvenlik açığı, modülün ödeme sonucuna ait imzayı yanlış doğrulamasından kaynaklanan bir kusurdur. Bildirimin özetleri bu kusuru "kriptografik imzanın hatalı doğrulanması" ve "imza sahteciliği" olarak tanımlıyor. Teknik ayrıntılar kamuya açık değil, bu yüzden etkisini abartmadan, ama ciddiye alarak ele almak gerekir.
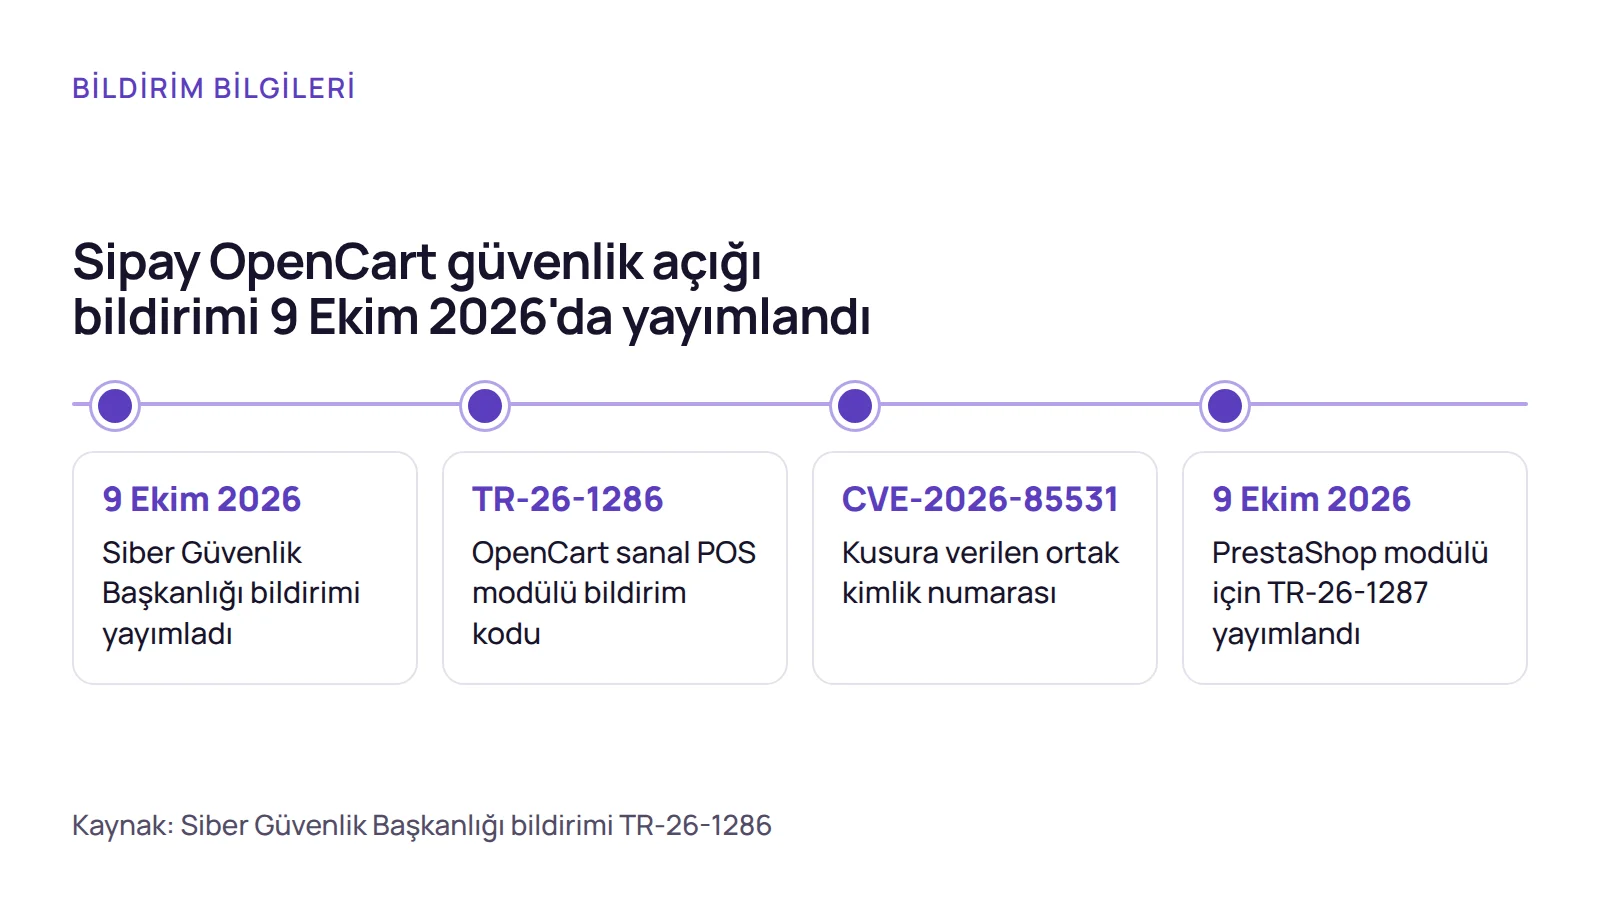
Kayda geçen bilgiler şunlar:
- Kusur, Sipay'in OpenCart sanal POS modülündedir.
- Kusura CVE-2026-85531 numarası verilmiştir. CVE, bilinen güvenlik açıklarına verilen ortak kimlik numarasıdır.
- Bildirimi 9 Ekim 2026'da Siber Güvenlik Başkanlığı yayımladı. Bildirim kodu TR-26-1286'dır.
- Kaynaklarda aktif bir istismar ya da veri kaybı bildirilmiyor.
Aynı gün Sipay'in PrestaShop modülü için de ayrı bir bildirim (TR-26-1287) yayımlandı. OpenCart kullanmıyorsanız bile, aynı sağlayıcının modülünü başka bir altyapıda kullanıyorsanız bu bildirime de bakın.
Sanal POS modülü ödeme sırasında ne yapar?
Sanal POS modülü, mağazanız ile ödeme sağlayıcısı arasındaki köprüdür. Müşteriyi ödeme adımına taşır, sonucu sağlayıcıdan alır ve siparişi "ödendi" ya da "başarısız" olarak işaretler. Modül bu sonucu güvenle işleyebilmek için gelen bildirimin kaynağını doğrulamak zorundadır.
Akış, çoğu mağazada kabaca şöyle işler:
- Müşteri sepeti onaylar ve ödeme yöntemi olarak kartı seçer.
- Modül, tutarı ve sipariş bilgisini ödeme sağlayıcısına iletir.
- Müşteri kart bilgisini sağlayıcının ödeme sayfasında girer.
- Sağlayıcı, ödeme sonucunu mağazaya bildirir.
- Modül, bildirimin gerçekten sağlayıcıdan geldiğini doğrular ve siparişi günceller.
Sipay OpenCart güvenlik açığı, bu akışın son adımıyla ilgilidir. Kart bilgisini mağazanız zaten görmez. Bu yüzden risk, kart verisinin sızmasından çok, sipariş durumunun doğru kaydedilmesi tarafında aranmalıdır. Bildirimde kart verisi sızıntısı iddiası yer almıyor.
Hangi sürümler etkileniyor ve düzeltme hangisi?
Düzeltme 26.9.1 sürümündedir ve bildirim, modülün en az bu sürüme yükseltilmesini öneriyor. Bu nedenle 26.9.1'den eski her sürümü riskli sayın. Haber sitelerinden biri etkilenen aralığı 26.8.2 ile 26.9.0 arası olarak veriyor. Hangi aralık doğru olursa olsun, çözüm aynıdır.
Sürümünüzü öğrenmek için şu yolu izleyin:
- OpenCart yönetim paneline girin.
- Eklentiler bölümünde ödeme modüllerini açın.
- Sipay modülünün sürüm numarasına bakın. Numara görünmüyorsa modülü satın aldığınız yerden ya da Sipay destek ekibinden sürümü isteyin.
- Sürümü, tarihiyle birlikte bir nota yazın. Güncelleme sonrası karşılaştırmak için işinize yarar.
Kendi mağazanızda modülü farklı bir ajans ya da yazılımcı kurduysa, o kişiye modülün özelleştirilip özelleştirilmediğini sorun. Özelleştirilmiş modüller, resmî paketin üzerine yazıldığında ayarlarını kaybedebilir.
Mağazanızın bu sanal POS modülünü kullandığını nasıl anlarsınız?
Mağazanızın Sipay modülünü kullanıp kullanmadığını, OpenCart panelindeki ödeme yöntemleri listesinden anlarsınız. Listede Sipay adıyla bir modül varsa ve etkinse kullanıyorsunuz demektir. Emin olamazsanız, ödeme sayfasında müşterinin gördüğü kart formuna ve modül dosyalarına bakan kişiyle konuşun.
Şu işaretlerden biri varsa kontrol edin:
- Ödeme yöntemleri listesinde Sipay adı geçiyor.
- Sipay panelinden mağazanıza ait işlemler görüyorsunuz.
- Muhasebe ya da mutabakat raporlarınızda ödeme sağlayıcısı olarak Sipay yazıyor.
- Modülü, bir ajans ya da yazılımcı sizin adınıza kurmuştu.
Hiçbiri yoksa bu bildirim doğrudan sizi ilgilendirmez. Yine de ödeme altyapınızı yazılı hâle getirmek, sonraki duyurularda zaman kazandırır.
İmza doğrulama hatası ödemede neden önemlidir?
İmza doğrulaması, ödeme sonucunu bildiren mesajın gerçekten ödeme sağlayıcısından geldiğini kanıtlar. Modül bu kontrolü doğru yapmazsa, sahte bir mesajın gerçek gibi işlenme ihtimali doğar. Bu, imza sahteciliği başlığının genel anlamıdır. Sipay bildiriminde bu kusurun mağazanızda nasıl sonuçlanabileceğine dair bir senaryo paylaşılmadı.
Bunu günlük hayattan bir benzetmeyle düşünün. Kargo teslimatında kurye, imzanızı karşılaştırarak paketi teslim eder. İmza kontrolü gevşekse, paketi başka biri de alabilir. Sanal POS modülündeki imza kontrolü de benzer bir güvencedir: ödemenin gerçekten alındığını mağaza sistemine bildiren mesajın sahte olmadığını denetler.
Bu nedenle olası sonuçları somut düşünmek yararlıdır, ama varsayım olarak kalmalıdır:
- Ödenmemiş bir siparişin ödenmiş görünmesi ihtimali.
- Sipariş durumları ile banka ya da Sipay kayıtları arasında uyumsuzluk.
- Sahte kayıtlar yüzünden kargolanan ama tahsil edilmemiş siparişler.
Bildirimde bu sonuçların gerçekleştiği belirtilmiyor. Yine de sipariş kayıtlarınızı, güncellemeden sonra Sipay ödeme raporuyla karşılaştırmanız makuldür.
Sipay OpenCart modülü nasıl güncellenir?
Sipay OpenCart modülünü güncellemek için yeni sürümü Sipay'in resmî kaynağından indirir, OpenCart yönetim panelindeki eklenti yükleme bölümünden yükler ve değişiklikleri yenilersiniz. Yedek almadan ve mümkünse bir test ortamında denemeden canlı mağazaya dokunmayın. Aşağıdaki 5 adım güvenli bir sırayı verir.
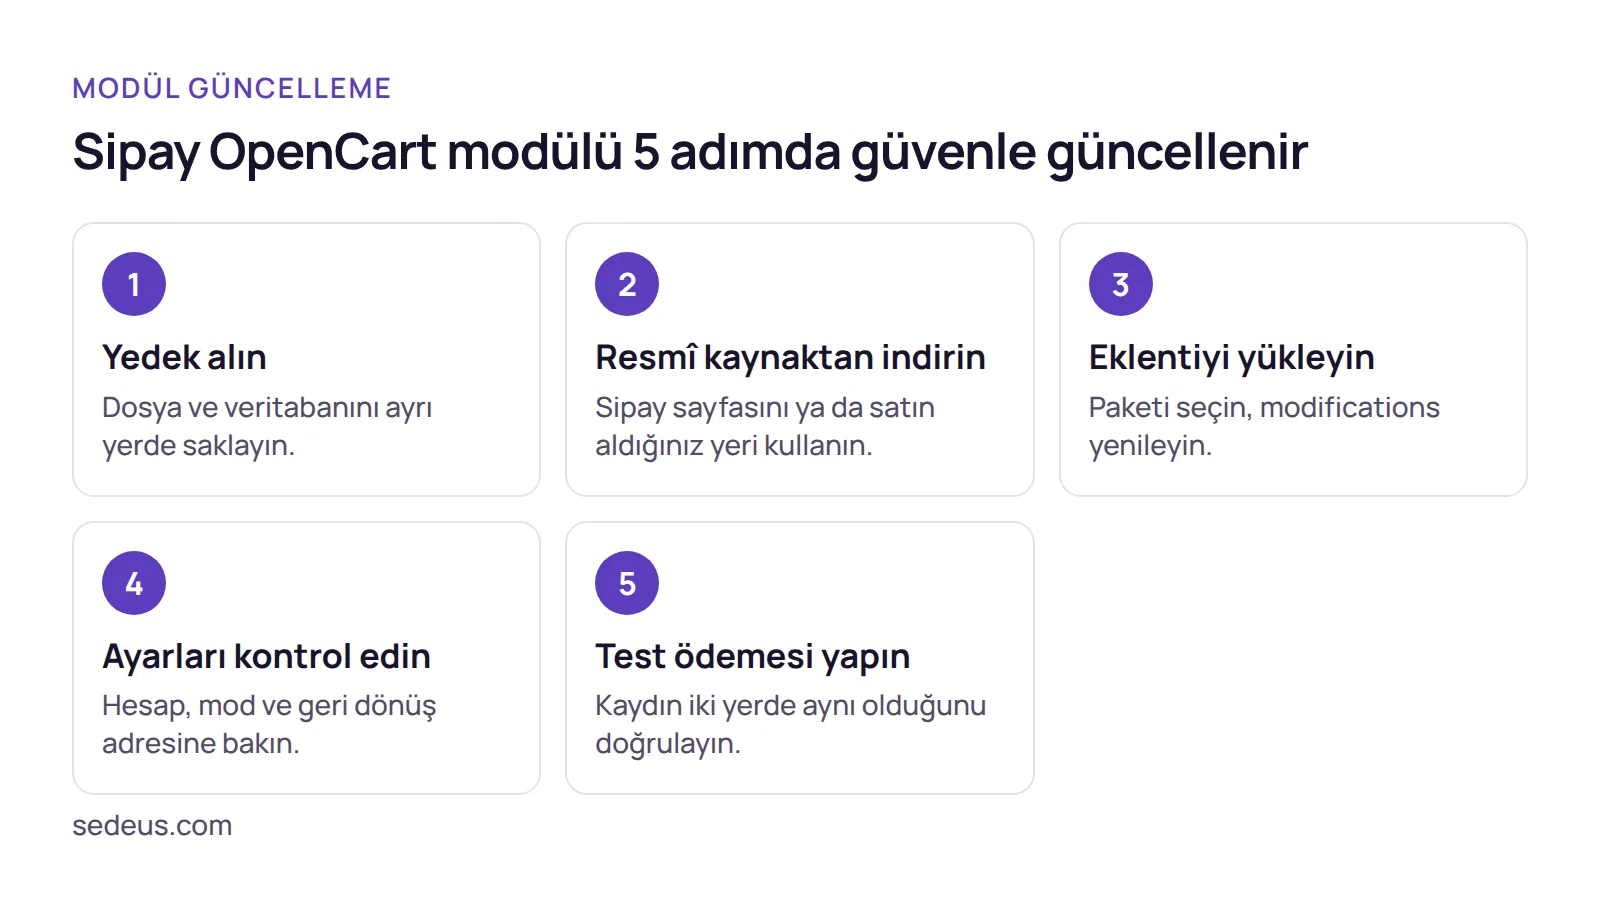
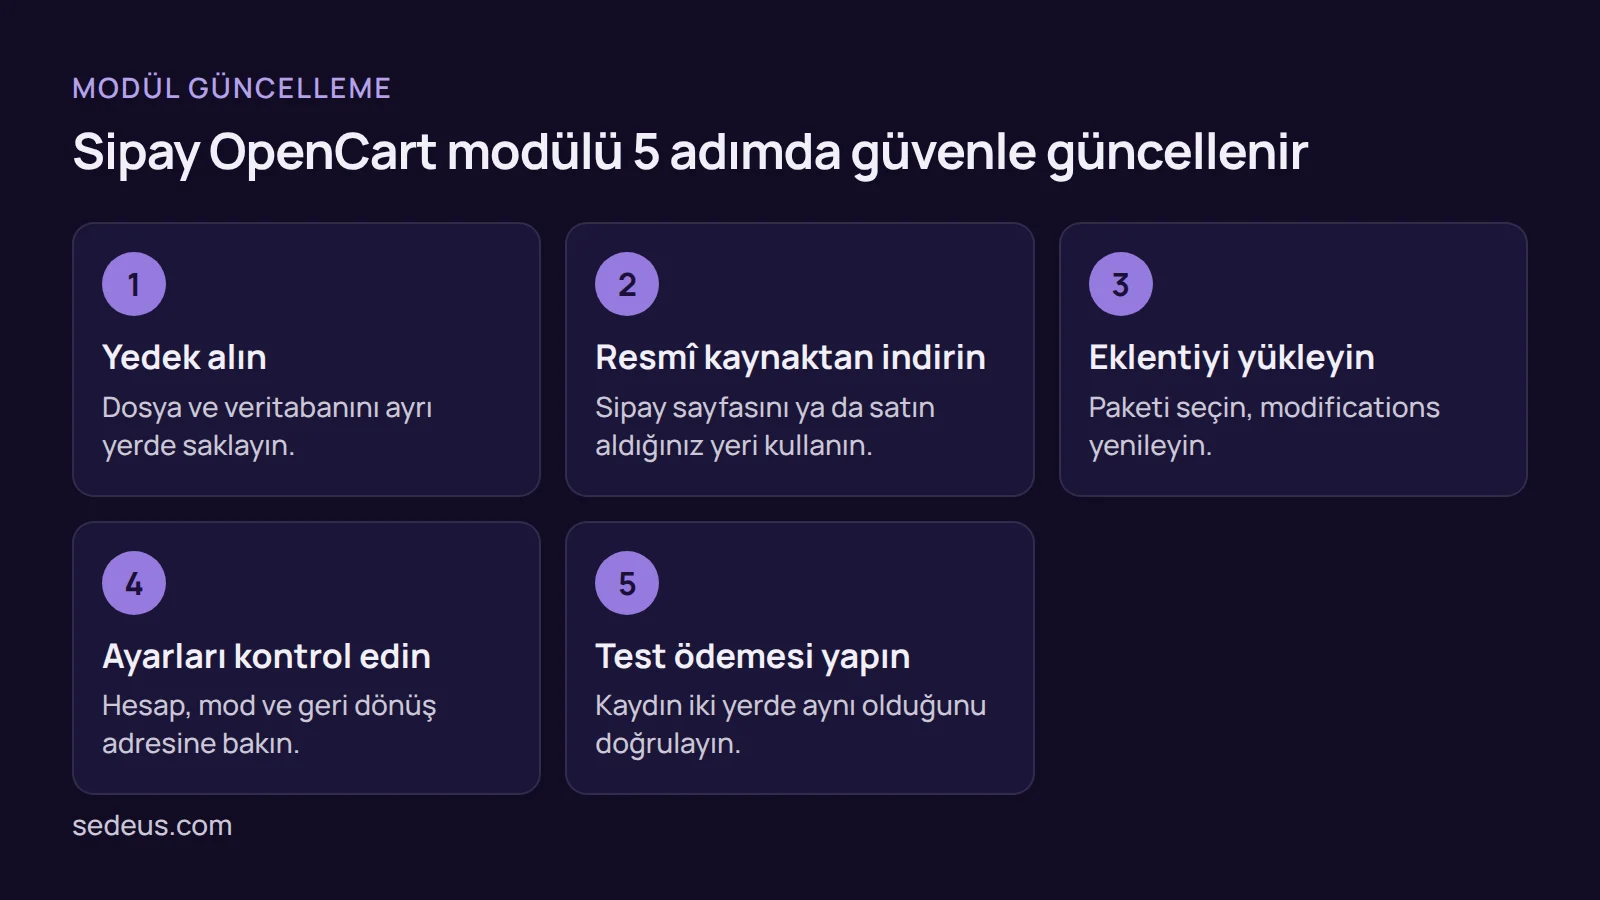
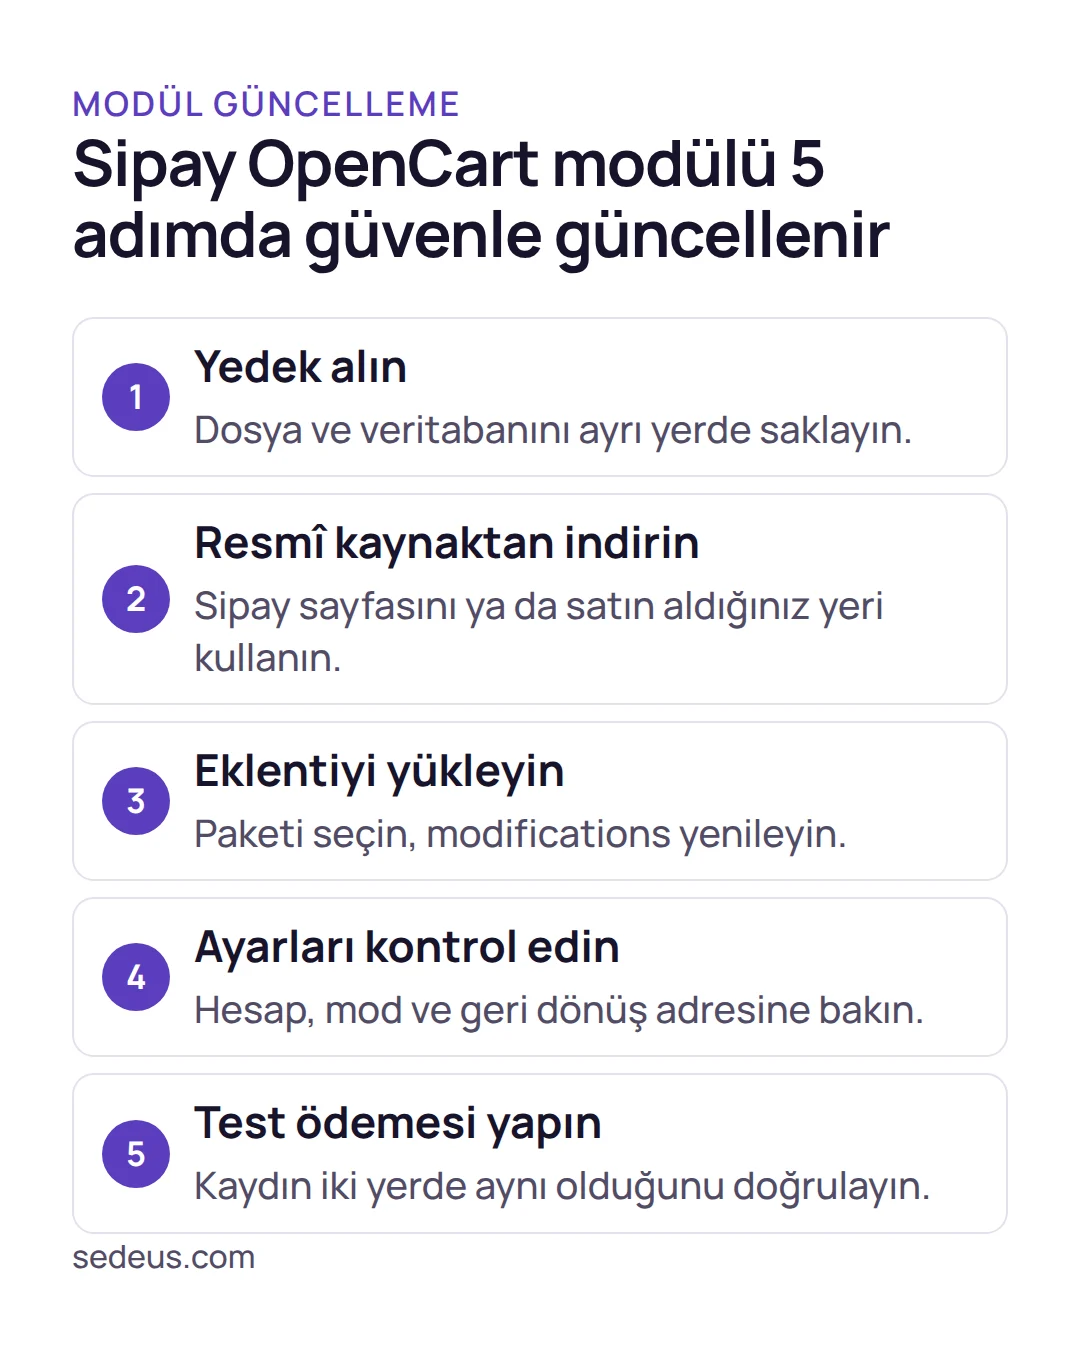
- Yedek alın. Mağazanın dosyalarını ve veritabanını yedekleyin. Yedeği, mağazadan ayrı bir yerde saklayın.
- Yeni sürümü resmî kaynaktan indirin. Sipay'in kendi sayfasından ya da modülü satın aldığınız mağazadan alın. Başka sitelerdeki "kırık" ya da "hazır" paketleri kullanmayın.
- Eklenti yükleme bölümünden yükleyin. OpenCart panelinde eklenti yükleme ekranını açın ve paketi seçin. Kurulum bitince değişiklikleri (modifications) yenileyin.
- Ayarları kontrol edin. Sipay hesap bilgileriniz, test ya da canlı mod seçimi ve geri dönüş adresleri yerinde mi bakın.
- Test ödemesi yapın. Düşük tutarlı bir sipariş verin. Siparişin ödeme sonrası doğru durumda göründüğünü, Sipay panelinde de aynı kaydın olduğunu doğrulayın.
Güncellemeden önce bir de iletişim kurun. Mağazada ödeme ekranına dokunan başka bir kişi ya da ajans varsa, ona modül güncellemesinin saatini bildirin. Sanal POS modülü açıkken yapılan ayar değişiklikleri, test sonuçlarını karıştırabilir. Güncellemeyi tek kişi yürütsün, sonucu da yazılı olarak paylaşsın. Sipay modülü sürümünü, yükleme tarihini ve test ödemesinin sonucunu not ederseniz, bir sonraki güvenlik duyurusunda aynı işi dakikalar içinde bitirirsiniz.
Güncelleme sırasında takılırsanız, modülü eski sürümde bırakıp sorunu Sipay destek ekibine bildirin. Eski sürümde uzun süre kalmak, bildirimdeki açığın açık kalması demektir.
Güncellemeden sonra ödemeleri nasıl kontrol edersiniz?
Güncellemeden sonra son siparişlerin durumlarını Sipay ödeme raporuyla karşılaştırarak kontrol edersiniz. Her "ödendi" görünen sipariş, raporda karşılık bulmalıdır. Karşılığı olmayan kayıt bulursanız siparişi kargolamayın ve Sipay ile iletişime geçin.
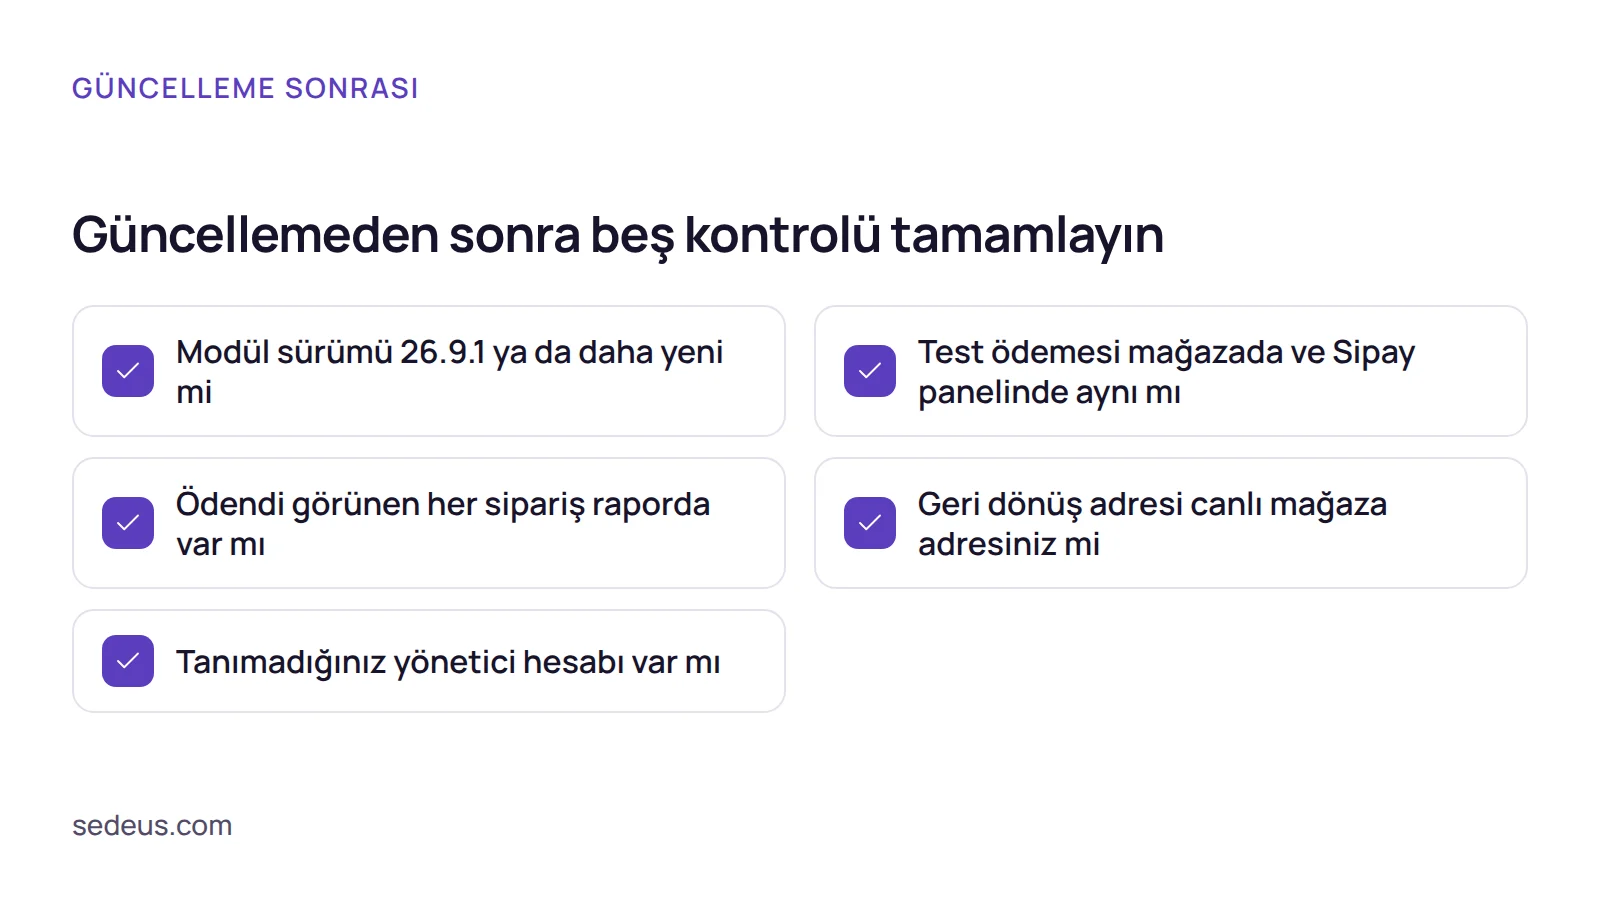
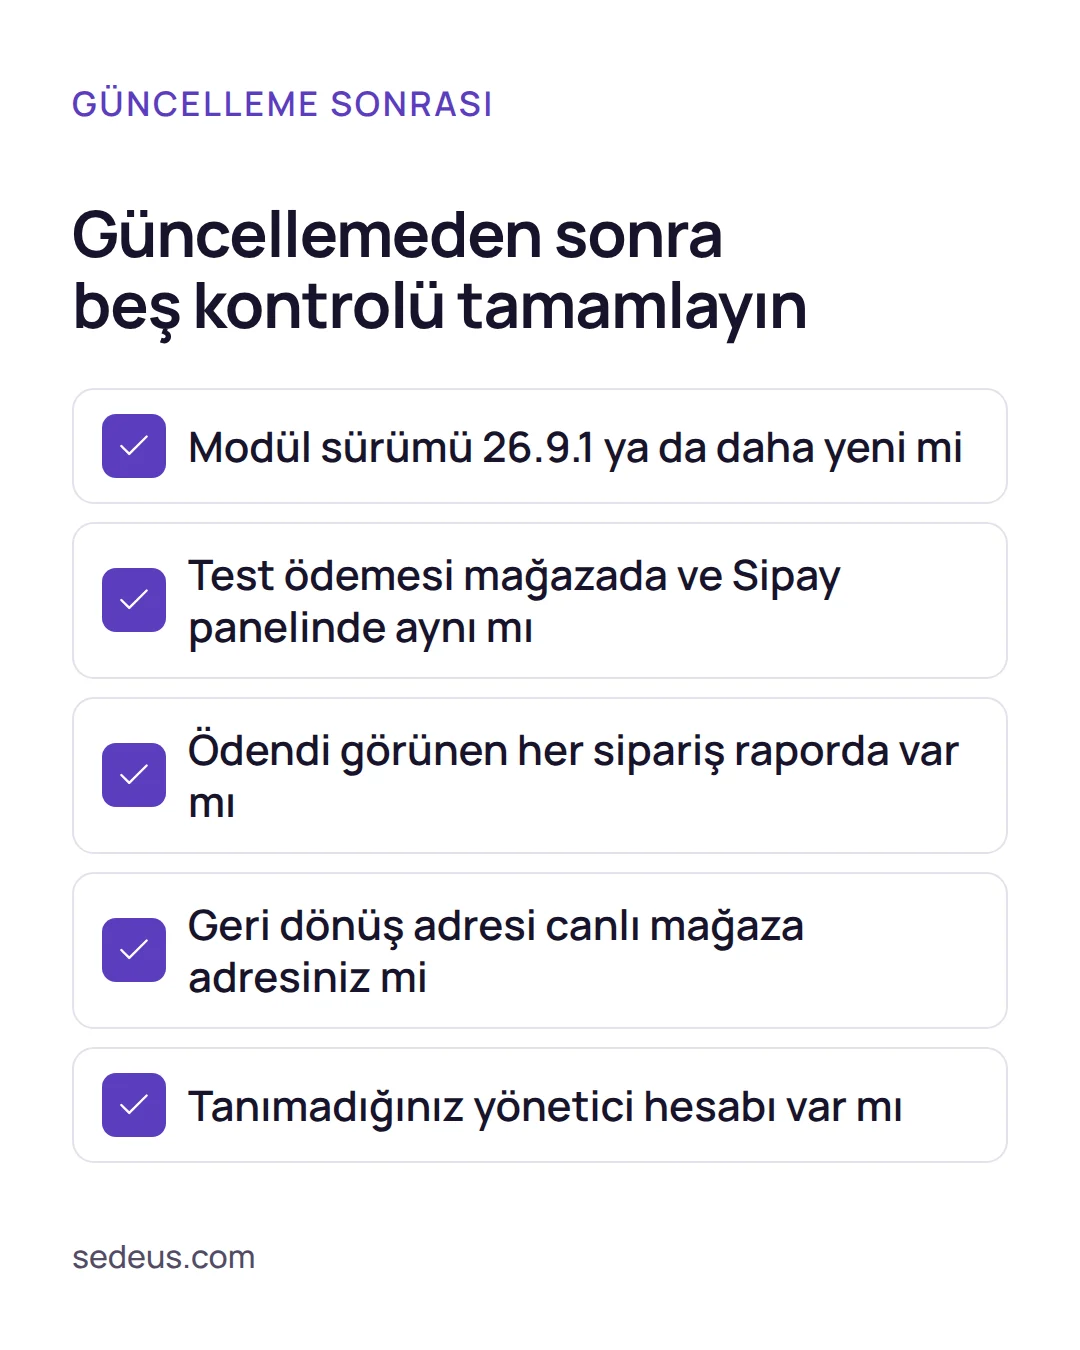
| Kontrol | Nereye bakılır | Beklenen sonuç |
|---|---|---|
| Modül sürümü | OpenCart ödeme modülleri | 26.9.1 ya da daha yeni |
| Test ödemesi | Mağaza ve Sipay paneli | Her iki yerde aynı kayıt |
| Son siparişler | OpenCart sipariş listesi ve Sipay raporu | Ödendi görünen her sipariş raporda var |
| Geri dönüş adresi | Modül ayarları | Canlı mağaza adresiniz |
| Yönetici hesapları | OpenCart kullanıcı listesi | Tanımadığınız hesap yok |
Tablodaki son satır, açıkla doğrudan ilgili değildir. Ancak her güvenlik duyurusunda yönetici hesaplarına bakmak iyi bir alışkanlıktır. Tanımadığınız bir hesap görürseniz, hacklenmiş siteyi temizleme adımlarını anlatan hacklenmiş site temizleme rehberimize göz atın. Rehber WordPress için yazıldı ama ilk müdahale mantığı OpenCart'ta da geçerlidir.
Başka ödeme modülleri ve platformlar için ne yapmalısınız?
Başka bir sanal POS modülü kullanıyorsanız, aynı kontrolü onun için de yapın: sürümünü öğrenin, sağlayıcının güvenlik duyurularını izleyin ve güncellemeleri geciktirmeyin. Sipay OpenCart güvenlik açığı bir modülü ilgilendirir. Ancak ödeme modüllerinin hepsi aynı riski, yani para hareketini sipariş kaydına bağlama riskini taşır.
Düzenli bir güvenlik alışkanlığı için şunlar yeterlidir:
- Kullandığınız bütün ödeme, kargo ve entegrasyon modüllerinin listesini tutun.
- Her modülün sürümünü ve son güncelleme tarihini bu listeye yazın.
- Siber Güvenlik Başkanlığı duyurularını ve sağlayıcıların e-postalarını takip edin.
- Yedeği düzenli alın ve geri yüklemeyi bir kez deneyin.
- Ayrı bir test ortamı kurun. Güncellemeyi önce orada deneyin.
Bildirimin ayrıntılarına bu özet sayfasından (yeni sekmede açılır) ulaşabilirsiniz. Orada etkilenen sürüm aralığı ve güncelleme yöntemi de anlatılıyor.
Modül güncellemesini ertelemek neye yol açar?
Modül güncellemesini ertelemek, bilinen ve herkese duyurulmuş bir açığı açık tutmak demektir. Bildirim yayımlandıktan sonra kusurun adı, numarası ve düzeltme sürümü herkesin erişimindedir. Açığın nasıl kullanılacağı ayrıntılı paylaşılmasa bile, bu bilgiler saldırganlara da yön gösterir.
Ertelemek için sık duyulan gerekçelere kısa yanıtlar:
- "Kampanya dönemindeyiz." Güncellemeyi trafiğin düşük olduğu saate alın. Test ödemesi birkaç dakika sürer.
- "Modülü özelleştirdik." Özelleştirmeleri kaydedin, resmî paketi test ortamında yükleyin ve farkları yeni sürüme taşıyın.
- "Sorun yaşamıyoruz." Açık, sorun çıkmadan da bulunur. Ödeme kayıtlarınızın tutması, açığın kapalı olduğu anlamına gelmez.
- "Kimse bizi hedef almaz." Saldırılar çoğu zaman belirli bir mağazayı değil, aynı modülü kullanan bütün mağazaları tarar.
Son maddedeki söz genel bir gözlemdir, bu açık için kanıtlanmış bir saldırı değildir. Yine de güncelleme maliyeti düşük, ihmalin olası maliyeti yüksektir.
Güvenlik duyurularını nasıl işinize yarar hâle getirirsiniz?
Duyuruları işinize yarar hâle getirmek için, her duyuruda aynı üç soruya yanıt arayın: hangi modül, hangi sürüm, hangi düzeltme. Sonra yanıtı kendi listenize bakarak doğrulayın. Bu üç soru, uzun teknik metinlerin içinde kaybolmanızı önler.
E-ticarette ödeme, kargo, pazaryeri ve muhasebe modülleri aynı mağazada birlikte çalışır. Bir tanesindeki açık, diğerlerine geçiş yolu olabilir. Bu yüzden güncelleme işini kişiye bağlı bırakmayın. Kimin, hangi sıklıkla, hangi modülü kontrol ettiğini yazılı hâle getirin. Küçük bir ekipte bile tek sayfalık bir liste yeterli olur.
Duyuru sonrası kısa bir kayıt tutmak da yararlıdır. Tarihi, sürümü ve yaptığınız değişikliği yazın. Bir sorun çıkarsa, geriye dönüp neyin ne zaman değiştiğini görmek çok zaman kazandırır.
Modül sürümlerini, entegrasyonları ve ödeme akışını birlikte gözden geçirmek isterseniz, ücretsiz sistem analizi formunu doldurun. Sedeus'un entegrasyon ve otomasyon işleri için e-ticaret operasyon otomasyonu sayfasına da bakabilirsiniz.
Sık sorulan sorular
Sipay OpenCart güvenlik açığı hangi modülü etkiliyor?
Hangi sürüme güncellemem gerekiyor?
Bu açık kullanılarak saldırı yapıldı mı?
Güncelleme sırasında siparişlerim etkilenir mi?
Güncellemeyi kendim yapamazsam ne yapmalıyım?
Bu konuda yardım
Elle yürüyen işleri birlikte bulalım
Kargo, iade, stok ve destek adımlarınızı inceleyip hangilerinin sistemle yürüyebileceğini ve nereden başlanacağını 1 iş günü içinde yazılı olarak gönderiyoruz.